Kiberdrošības firma konstatējusi starpniekservisu datplūsmu no Baltā nama tīkla
Kiberdrošības uzņēmums Layer3 Intel savā jaunajā novērošanas platformā pamanījis, ka caur ASV prezidenta administrācijas tīklu iziet datplūsma no "dzīvokļu starpniekserveru" pakalpojumiem. Uzņēmums uzskata, ka tas var norādīt uz inficētu ierīci tīklā.
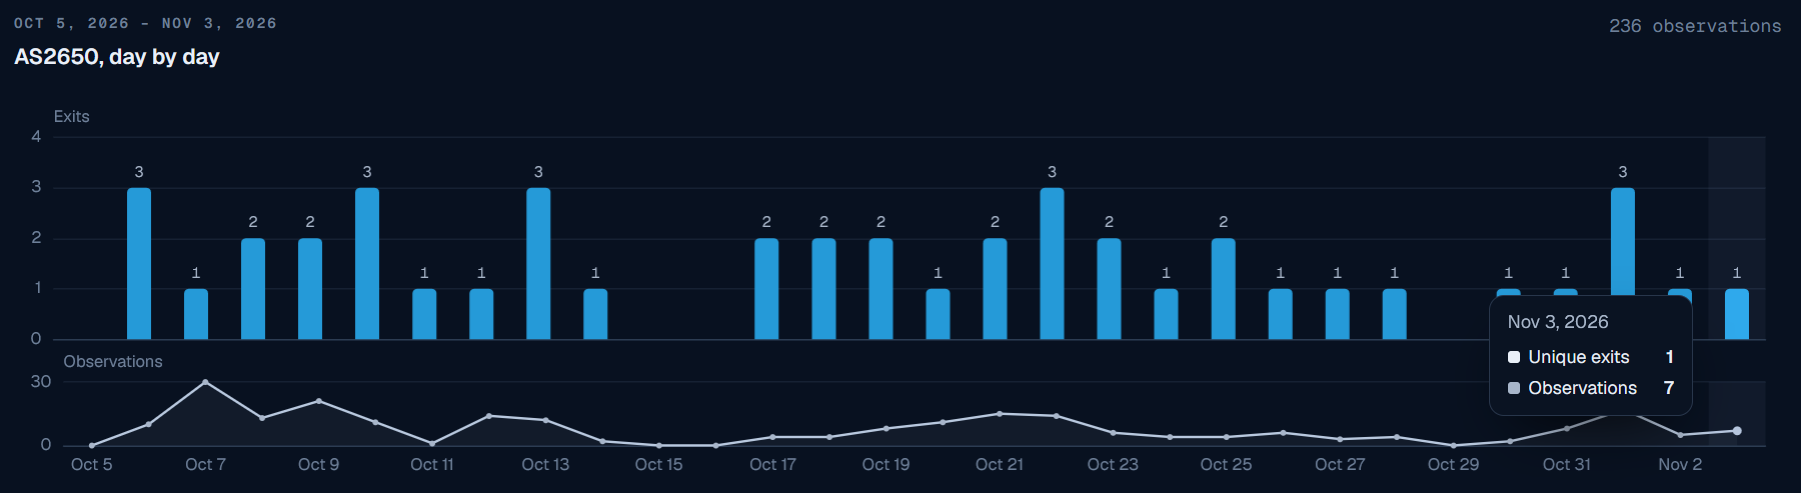
Kiberdrošības uzņēmums Layer3 Intel ziņo, ka no 5. oktobra līdz 3. novembrim 2026. gadam konstatējusi t. s. dzīvojamo starpniekserveru (residential proxy) aktivitāti ASV Baltā nama tīklā. Šādi pakalpojumi pārdod piekļuvi parastu lietotāju ierīcēm, lai klientu datplūsma šķistu nākam no šīs ierīces tīkla. Atklājums svarīgs, jo inficēta ierīce valdības tīklā teorētiski var kļūt par ceļu uz iekšējām sistēmām.
Ko konstatēja
Pētnieki pamanīja aktivitāti, pārlūkojot nupat palaisto "Residential Proxy Observatory" — rīku, kas ļauj aplūkot starpniekserveru un anonimizētās interneta datplūsmas globālo ainu. Aktivitāte bija saistīta ar autonomo sistēmu AS2650, kas reģistrēta ASV Prezidenta izpildbirojam, federālajai aģentūrai, kas uztur Baltā nama tīklu.
Norādītajā periodā:
- datplūsma caur Baltā nama tīklu iziet 236 reizes;
- tas notika no 6 adresēm un 26 dienās no 30;
- caur šo tīklu varēja izietu 28 dažādi starpniekserveru pakalpojumi.
Adreses kā starpniekserveru izejas punktus neatkarīgi identificē arī pakalpojumi Spur un Synthient. Layer3 Intel norāda, ka šādu piekļuvi var iegūt jebkurš, kas par dažiem dolāriem reģistrējas publiskā starpniekservera pakalpojumā, un ka šo tīklu tā mērķtiecīgi nemeklēja.
Iespējamie riski
Apmēram puse aktivitātes notiek no plkst. 17 līdz pusnaktij pēc Austrumu laika, bet agros rīta stundās gandrīz nekā nav. Uzņēmums secina, ka tas drīzāk liecina par cilvēku ar inficētu ierīci, nevis publisku viesu Wi-Fi, taču dati rāda tikai izejas punktus, nevis konkrēto ierīci vai personu.
Iepriekšējie pētījumi rāda, ka vāji aizsargātas starpniekserveru programmatūras komplektas var dot piekļuvi iekšējiem tīkliem. Synthient dokumentēja, ka robottīkls Kimwolf šādā veidā sasniedza vismaz 2 miljonus ierīču.
Aktivitāte arī attālos reģionos
Starpniekserveri konstatēti arī Svētās Helēnas teritorijā (413 adreses, vairāk nekā 32 000 novērojumu), Folklenda salās (388 adreses), kā arī Antarktīdā, Svalbārā un Pitkērnā. Layer3 Intel piedāvā attiecīgajām aģentūrām nodot reģistrētos žurnālus.