Гибридная война в Европе: ложные угрозы, саботаж и кибератаки
Европа сталкивается с ложными сообщениями о бомбах в самолётах и школах, саботажем и кибератаками. Эти эпизоды говорят о давлении в серой зоне между миром и войной, но их нельзя автоматически приписывать одному актору.
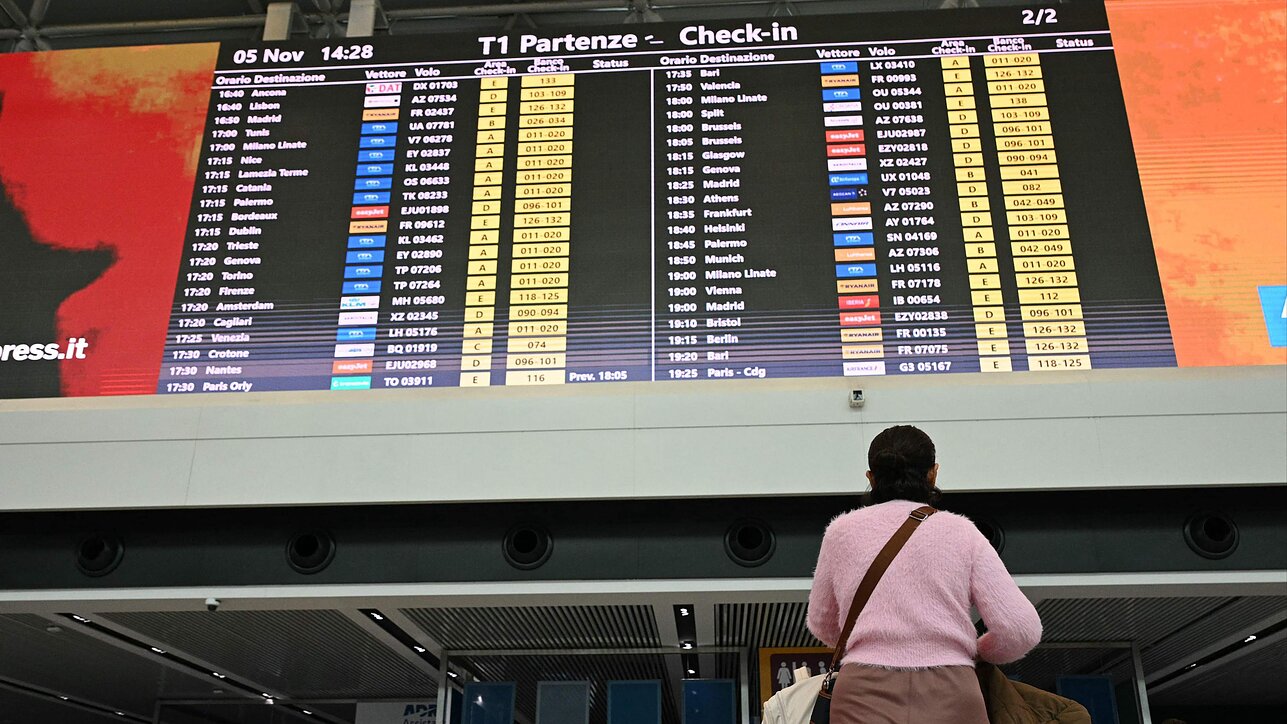
В Европе растут гибридные угрозы: ложные сообщения о бомбах на коммерческих рейсах привели к запуску аварийных протоколов, отклонению самолётов и эвакуации пассажиров, а на этой неделе угрозы поступили более чем в 6000 итальянских школ. Взрывчатки не нашли, но службы безопасности были мобилизованы, а тысячи путешественников оказались в неопределённости. Как отмечается в обзоре LRT English, такие эпизоды давят на европейские общества, не требуя ни одной реальной бомбы.
Разные угрозы, разное происхождение
Россия фигурирует во многих расследованиях, но не только она. Франция приписывает Ирану атаку на сотни супермаркетов, Китай развивает операции влияния и принуждения, а давление Марокко на границе в южной Европе тоже отнесено к гибридным угрозам. Источник подчёркивает, что угрозы о бомбах, помехи навигации и залёты дронов — разные явления, и их совпадение по времени не доказывает единого организатора.
С начала вторжения России в Украину в феврале 2022 года Агентство ЕС по безопасности полётов (EASA) фиксирует значительный рост помех навигационным системам, особенно в районах Балтики, Чёрного моря, Средиземноморья, Ближнего Востока и Арктики. В октябре 2025 года Ассамблея Международной организации гражданской авиации осудила Россию за вредные помехи на основании доказательств Эстонии, Финляндии, Латвии, Литвы, Польши и Швеции. Это не позволяет возлагать на Россию любой инцидент с GPS в Европе.
Вербуемые агенты и хактивисты
После высылки десятков российских дипломатов выросла опора на посредников и людей, завербованных онлайн. В сентябре 2026 года Сеть журналистских расследований EBU раскрыла сеть, действовавшую в Литве, Польше, Чехии и Румынии и привлекавшую молодёжь, многих из Латинской Америки. По данным прокуратуры Литвы, она была связана с российской военной разведкой ГРУ.
Пророссийская хактивистская группа NoName057(16) проводит DDoS-атаки, перегружающие сайты. В июле 2025 года операция Eastwood под координацией Europol и Eurojust отключила более ста её серверов, но группа не исчезла. Источник отмечает, что скриншоты не доказывают доступ к инфраструктуре, хотя в апреле 2025 года вторжение в систему управления плотиной в Норвегии позволило на несколько часов открыть клапан.