Austrālijas mazumtirgotājs Coles izmeklē kiberdrošības incidentu
Austrālijas otrs lielākais mazumtirgotājs Coles pirmdien paziņoja, ka izmeklē kiberuzbrukumu. Pagaidām nav pierādījumu, ka klientu, darbinieku vai piegādātāju dati būtu nopludināti vai nozagti.
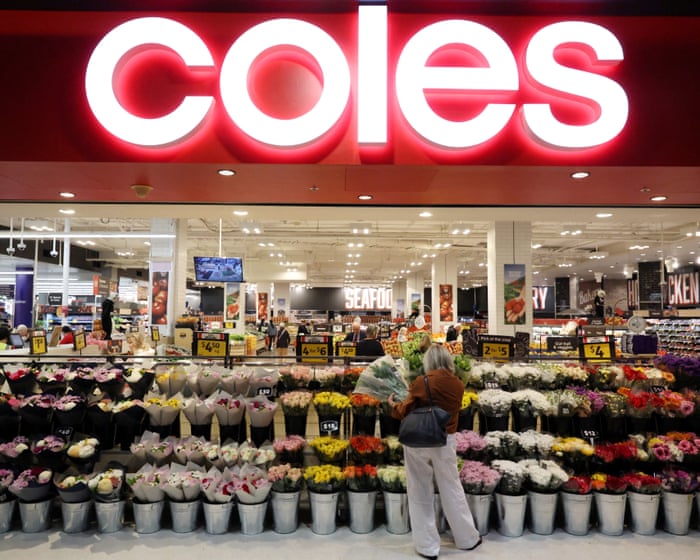
Austrālijas otrs lielākais mazumtirdzniecības uzņēmums Coles Group pirmdienas rītā informēja, ka kļuvis par kiberuzbrukuma mērķi. Uzņēmums incidentu izmeklē kopā ar Austrālijas Kiberdrošības centru un starptautiskiem drošības ekspertiem. Pagaidām vēl ir par agru spriest, vai kādi dati ir nozagti vai kompromitēti.
Paziņojumā biržai uzņēmums norādīja, ka nav konstatējis pierādījumus tam, ka klientu, darbinieku vai piegādātāju dati būtu apdraudēti vai izvilkti no Coles sistēmām. Veikalu darbība turpinās, un pircēji var iepirkties gan fiziskajos veikalos, gan tiešsaistē kā ierasti.
Atvainošanās un ieteikumi klientiem
Coles atvainojās klientiem par raizēm, ko incidents varētu radīt laikā, kad Austrālijā un citviet pasaulē pieaug kiberincidentu skaits. Uzņēmums apgalvo, ka klientu un piegādātāju kontu aizsardzībai ir ieviesti drošības pasākumi un sistēma tiek rūpīgi uzraudzīta.
Klientiem ieteikts regulāri mainīt paroli, izvēloties spēcīgu un unikālu, un neizmantot vienu un to pašu paroli vairākos pakalpojumos. Coles arī aicināja uzmanīties no negaidītiem e-pastiem vai īsziņām, kas izliekas par mazumtirgotāja ziņojumiem, un nespiest uz tajos esošajām saitēm.
Avots norāda, ka sīkāka informācija sekos.