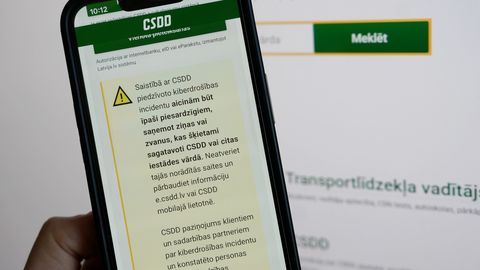
Комиссия министерства: кибератака на CSDD выявила пробелы в проверках безопасности и защите сети
Комиссия, созданная Министерством сообщения, после оценки произошедшей в августе кибератаки на Дирекцию безопасности дорожного движения (CSDD) обнаружила ряд недостатков в управлении кибербезопасностью учреждения, включая недостаточные проверки безопасности и отсутствие многофакторной аутентификации.

Министерство сообщения Латвии сообщило, что созданная им комиссия завершила оценку кибератаки, произошедшей в августе против Дирекции безопасности дорожного движения (CSDD), и выявила ряд ошибок и недостатков в управлении кибербезопасностью учреждения.
Выявленные недостатки
Комиссия установила, что CSDD не обеспечила достаточный охват проверок безопасности. Также было выявлено недостаточное обеспечение защиты сети, а многофакторная аутентификация — механизм, который обычно считается одним из базовых средств защиты от несанкционированного доступа к системам, — не была внедрена.
В министерстве сообщения указали, что эти недостатки в целом свидетельствуют о пробелах в системе управления кибербезопасностью CSDD, которые могли способствовать или облегчить произошедшую в августе кибератаку.
Более подробная информация о самой атаке или её последствиях в сообщении не приводится.