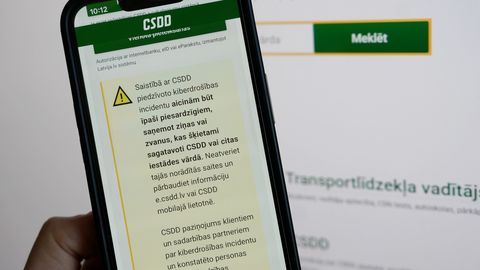
Ministrijas komisija: CSDD kiberuzbrukumā atklājas trūkumi drošības pārbaudēs un tīkla aizsardzībā
Satiksmes ministrijas izveidotā komisija, izvērtējot augustā notikušo kiberuzbrukumu CSDD, konstatējusi vairākas nepilnības iestādes kiberdrošības pārvaldībā. Trūka pietiekamu drošības pārbaužu, tīkla aizsardzības un daudzfaktoru autentifikācijas.

Satiksmes ministrija informējusi, ka tās izveidotā komisija ir pabeigusi vērtējumu par augustā notikušo kiberuzbrukumu Ceļu satiksmes drošības direkcijai (CSDD) un konstatējusi vairākas kļūdas un nepilnības iestādes kiberdrošības pārvaldībā.
Konstatētās nepilnības
Komisija secinājusi, ka CSDD nav bijusi nodrošinājusi pietiekamu drošības pārbaužu aptvēri. Tāpat trūcis atbilstošas tīkla aizsardzības, kā arī nav bijusi ieviesta daudzfaktoru autentifikācija — drošības mehānisms, kas parasti tiek uzskatīts par vienu no pamata aizsardzības līdzekļiem pret nesankcionētu piekļuvi sistēmām.
Satiksmes ministrija norādījusi, ka šie trūkumi kopumā liecina par nepilnībām CSDD kiberdrošības pārvaldības sistēmā, kas varēja veicināt vai atvieglot augustā notikušo kiberuzbrukumu.
Sīkāka informācija par pašu uzbrukumu vai tā sekām ziņojumā nav minēta.