Ledusskapju pārkaršana un viltus trauksme: Lielbritānijas kiberdrošības centrs gaida jaunu uzbrukumu vilni
Pēc uzbrukumiem komerciālajiem ledusskapjiem Eiropā, Binance kriptovalūtas biržas aplaupīšanas un viltus kodoltrauksmes Kijivā Lielbritānijas Nacionālā kiberdrošības centra vadītājs brīdina par straujāku incidentu skaita pieaugumu. Eksperti vienojas, ka mākslīgais intelekts palīdz atklāt ievainojamības, bet nav vienisprātis, cik ārkārtējs ir šis brīdis.
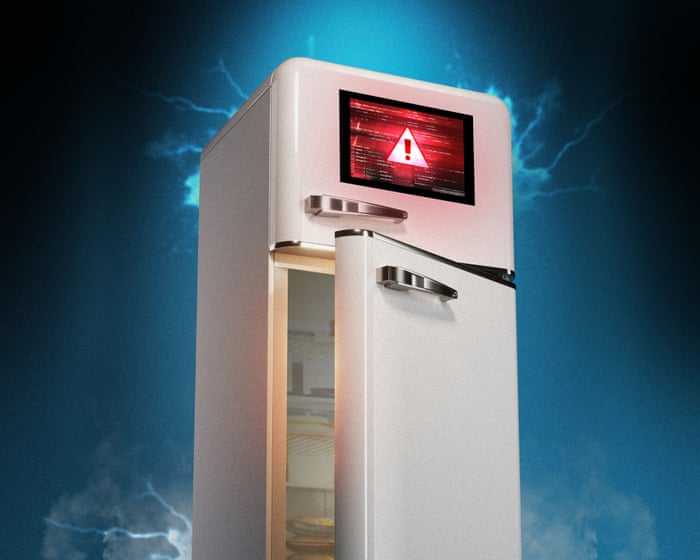
Lielbritānijā un vairākās citās Eiropas valstīs pagājušajā pirmdienā hakeri uzbruka komerciālajiem saldēšanas iekārtu vadības sistēmām, kas ir pieslēgtas internetam. Londonas augļu un dārzeņu vairumtirgotājs Alekss Pīrss ievēroja, ka viņa saldētavu rādījumi sasnieguši 150 °C, un atvienoja interneta kabeli. Līdzīgas problēmas tajā pašā dienā ziņoja veikali Beļģijā, Igaunijā, Īrijā, Somijā, Luksemburgā, Nīderlandē un Zviedrijā, kur dažos ledusskapjos un saldētavās temperatūra pieauga līdz 50 °C. Pīrss teica, ka sestdienas rītā, kad viņa uzņēmumā neviena nav, tas varējis beigties ar ugunsgrēku.
Trīs uzbrukumi dažu dienu laikā
Tas bija viens no trim incidentiem īsā laikā. 30. oktobrī hakeri nozaga 6,3 miljardus ASV dolāru no pasaulē lielākās kriptovalūtu biržas Binance, un tas ir rekordliels zādzības apmērs. Savukārt 1. novembrī uzbrukums skāra Ukrainas ārkārtas situāciju brīdināšanas lietotni, un Kijivas iedzīvotāji saņēma viltotu brīdinājumu par kodoluzbrukumu.
Lielbritānijas Nacionālā kiberdrošības centra (NCSC, kas ir daļa no izlūkdienesta GCHQ) vadītājs Ričards Horns sacīja, ka valsts atrodas jaunas kiberdraudu ainas “pakājē”. Viņaprāt, tuvākā laika lielākais risks ir incidentu skaita straujš pieaugums. Centrs prognozē, ka līdz 2028. gadam ar mākslīgo intelektu darbināma ļaunprātīga programmatūra ļoti iespējami tiks izmantota pret Lielbritānijas elektrostacijām, lidostām un slimnīcām.
Kas stāv aiz uzbrukumiem
Binance zādzība tiek piedēvēta Ziemeļkorejas valstij. Kāds eksperts ledusskapju uzbrukumos saskata krievu hakeru pazīmes, taču atzīst, ka pārliecības nav. NCSC operāciju direktors Pols Čičesters norādīja, ka uzbrucējiem mākslīgais intelekts nemaz nebija vajadzīgs, jo ievainojamības bija zināmas, tostarp ražotāja rokasgrāmatā publicētas noklusējuma paroles. Dānijas uzņēmums Danfoss, viens no skartajiem sistēmu piegādātājiem, norādīja, ka lielākā daļa iekārtu bija vecas un vairs nesaņēma drošības atjauninājumus.
NCSC dibinātājdirektors Ciarans Mārtins noraidīja salīdzinājumu ar “Uhaņas brīdi” un teica, ka šis ir viens no incidentu viļņiem, kas atkārtojas ik pa dažiem gadiem. Kopš aprīļa, kad uzņēmums Anthropic laida klajā modeli Mythos, vadošo tehnoloģiju uzņēmumu atklāto ievainojamību skaits pieaudzis astoņkārt, taču uzbrukumu skaits nav audzis tādā pašā tempā.