Перегрев холодильников и ложная тревога: британский киберцентр ждёт волны атак
После атак на промышленные холодильные системы в Европе, рекордного ограбления биржи Binance и ложной ядерной тревоги в Киеве глава Национального центра кибербезопасности Британии предупредил о резком росте числа инцидентов. Эксперты сходятся, что ИИ помогает находить уязвимости, но расходятся в оценке исключительности момента.
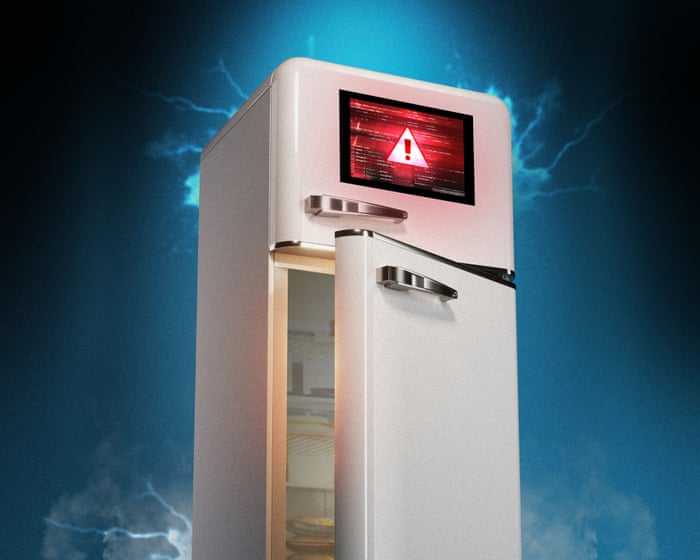
В прошлый понедельник хакеры атаковали подключённые к интернету системы управления коммерческими холодильными установками в Великобритании и ряде других европейских стран. Лондонский оптовик фруктов и овощей Алекс Пирс увидел на панелях 150 °C и вытащил интернет-кабель. В тот же день о похожих проблемах сообщили магазины в Бельгии, Эстонии, Ирландии, Финляндии, Люксембурге, Нидерландах и Швеции: в некоторых холодильниках и морозильниках температура поднималась до 50 °C. По словам Пирса, случись это в субботу утром, когда его на месте нет, дело могло бы дойти до пожара.
Три атаки за несколько дней
Это был один из трёх инцидентов за короткое время. 30 октября хакеры похитили 6,3 млрд долларов у Binance, крупнейшей в мире криптовалютной биржи, — это рекордная кража. 1 ноября атака на украинское приложение экстренных оповещений привела к тому, что жители Киева получили ложное сообщение о ядерном ударе.
Глава Национального центра кибербезопасности Великобритании (NCSC, входит в разведслужбу GCHQ) Ричард Хорн заявил, что мир находится у «подножия» новой хакерской эпохи. По его словам, главный краткосрочный риск — огромный рост числа инцидентов. Центр прогнозирует, что к 2028 году вредоносное ПО на основе ИИ «весьма вероятно» будет применяться против британских электростанций, аэропортов и больниц.
Кто стоит за атаками
Кражу у Binance приписывают властям Северной Кореи. Один из экспертов видит в атаках на холодильники российские черты, но признаёт, что уверенности нет. Директор NCSC по операциям Пол Чичестер отметил, что ИИ злоумышленникам не требовался: уязвимости были известны, включая пароли по умолчанию, опубликованные в руководстве производителя. Датская компания Danfoss, один из затронутых поставщиков систем, сообщила, что большая часть оборудования старая и больше не получает обновлений безопасности.
Основавший NCSC Киаран Мартин отверг сравнение с «моментом Уханя» и назвал происходящее одной из волн инцидентов, которые случаются раз в несколько лет. С апреля, когда Anthropic выпустила модель Mythos, число уязвимостей, найденных ведущими технологическими компаниями, выросло в восемь раз, но число атак росло не столь быстро.